🛡️ 宝塔面板隐藏真实IP · 假网站 ip.com 为例
使用CDN后,通过配置默认站点和假证书,彻底屏蔽扫描器
📖 适用场景: 你的网站已经套了CDN(如Cloudflare、阿里云CDN等),但担心源站IP被扫描工具通过HTTPS证书泄露。
🎯 目标: 让所有直接通过IP的访问(无论是HTTP还是HTTPS)都得不到任何有效回应,并且看到的证书是假域名 ip.com(有效期至2099年),从而隐藏真实业务域名。
📌 准备工作
- 已安装宝塔面板(Linux/Windows版均可)
- 已有一个真实网站,并绑定了域名、部署了真实的SSL证书
- 真实网站已接入CDN,且CDN回源正常
- 能够登录宝塔面板后台
📝 详细操作步骤
1. 创建假站点 ip.com
这个站点不放任何真实内容,专门用来迷惑扫描器。
- 登录宝塔面板,点击左侧菜单 “网站”。
- 点击 “添加站点” 按钮。
- 在“域名”处填入
ip.com(这是假域名,不用真实拥有)。
💡 提示 你也可以用其他不存在的域名,但为了统一,本教程使用ip.com。 - “备注”可填
默认站点-防IP泄露,方便识别。 - PHP版本选择 “纯静态”(我们不需要PHP)。
- 点击 “提交” 创建。
📸 截图示意:添加站点界面,域名填写 ip.com
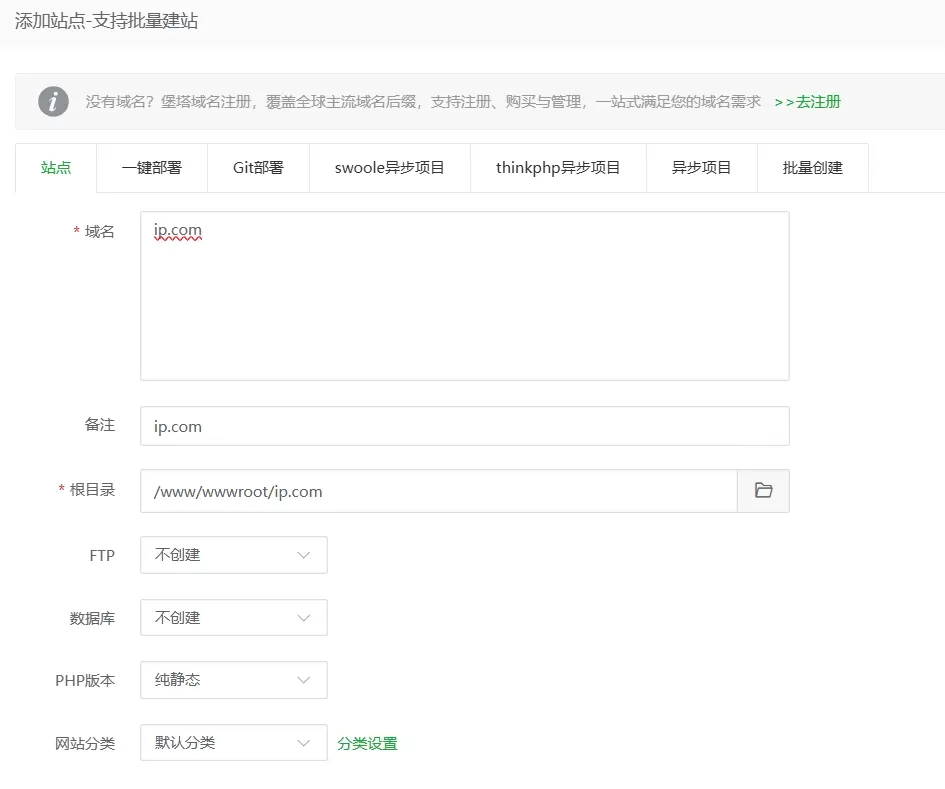
(宝塔界面大同小异,找到添加站点按钮即可)
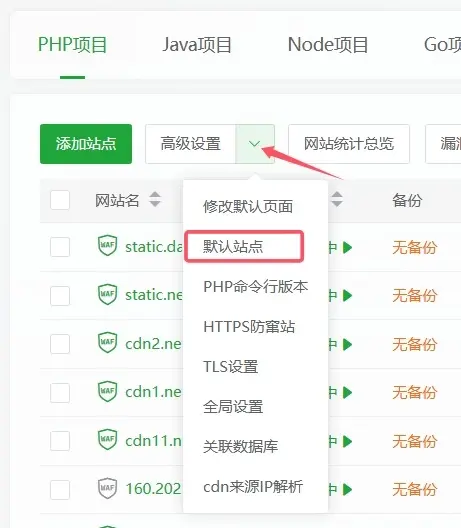
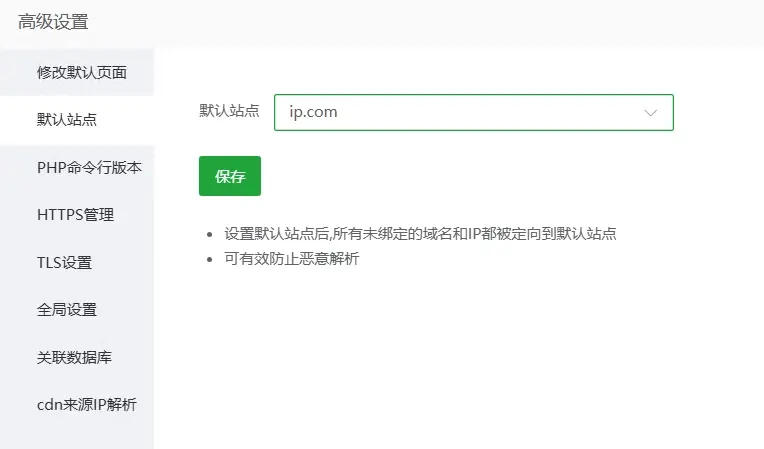
2. 将 ip.com 设置为“默认站点”
这样直接通过IP访问时,Nginx会优先使用这个站点的配置。
- 在“网站”列表中找到
ip.com,点击右侧的 “设置”。 - 在设置窗口中,找到 “默认站点” 选项(或在“网站”页面顶部有“设置默认站点”按钮)。
📌 提示 如果找不到,可以在“配置文件”中手动添加default_server关键字(但新手推荐使用面板自带的“设置默认站点”功能)。 - 选择
ip.com并确认,将其设为默认站点。
📸 截图示意:点击“设置默认站点”,下拉选择 ip.com
3. 为 ip.com 配置假SSL证书
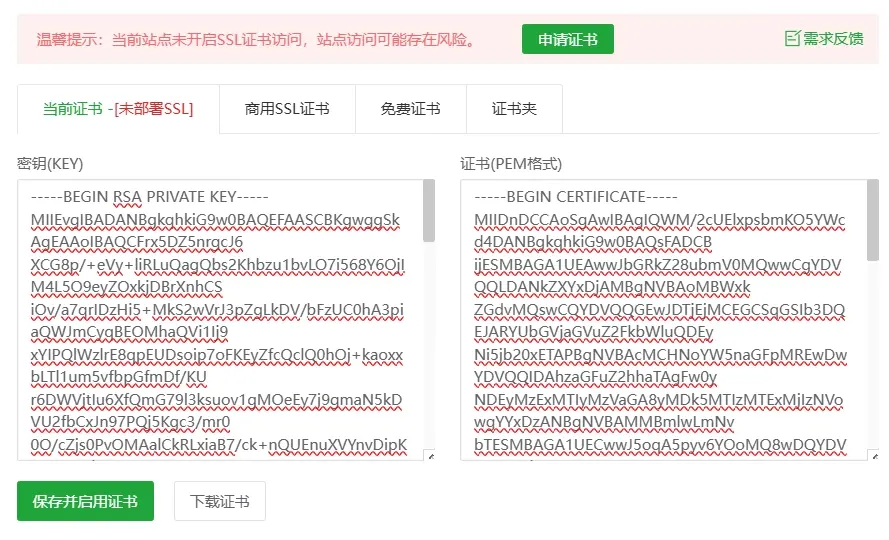
关键步骤:让扫描器拿到的证书是 ip.com(无效域名),而不是你的真实域名。
- 在网站列表中,点击
ip.com右侧的 “设置”。 - 切换到 “SSL” 选项卡。
- 选择 “当前证书 -[未部署SSL]”。
- 将下面的 假证书(KEY 和 PEM) 分别粘贴到对应的输入框。
⚠️ 注意 此证书为演示用,域名ip.com,有效期至 2125-10-19,完全满足隐藏需求。
📄 假证书私钥(KEY)
-----BEGIN RSA PRIVATE KEY-----
MIIEpAIBAAKCAQEAy/yH1zwtPGEwpQxLAFw4BgsErg7WjPP92JMzf2QhqOUhDVVs
lyJibw2p3R/DNPXETYsYX+MZUdGAOYgKDdUHlTCyIHy0Mi07mkfSd5VXoZp/B00V
YU8b4Qiz8NrTRpDri7qe1FGvyF1Log2wqT+J2xIMgDeKdTKmwYQrgRkoCc5W2u2B
FOdRPt4fbQpuXwZXil+brZ76xWtwdeM4d/mQflPeWKFGwc08Dx5Tc2Fl42xj/8e7
1ODRojwPUhm3tEvJp+3L+fYZtPlf7wX26yBEwW9BNz2oKLlw4w75UAUMjozRZCCH
DH+QUonm8DhRzt5Xsh5E6n1cjiNYGCtP++iDjwIDAQABAoIBAFU2Q8S8xaTQcNKx
pO8cluanWaggWK3/Cs6bB0szGACG3tzED52+5mG/0nKl3xTTidJexargomYUXz0p
QBHxKL7A3dhGX7wKOzjCwf/kafv/Hwt8vu6sblf+G7UEpHd4+HyhU9Ib4ZOQrZSf
pWm+OidCjehNy1AT/acfQFEoohod0gw/F3e47zMHhdxLnJtqVuLsJMMJ/9cQ0HtB
1xvV843GwPg4sG1FVX44SNEEqFBC0xybW6Uooy/SgbviiCoywD/7Y0ZMUBRqG3yV
Z66sCeq0asAbrCZBWDgzmLcmydMiTBG/BV7YPSFNuYqm4HQhcVX84zipcCGQeIcN
VsoElkkCgYEA3F2ypqQew76F53B24NPaSG0h65xgkWD/foTvu1roEaNKM4a2fdQ9
JnZBcIV5VM4hhDguOzELqpzk4Z9uhSMcvqqLw1oAqOV3ITb5rqpmQIGtwYVpt519
8H7pG6h/2jgT4tocm99PYMxaNtkCqpG3qTtFLL1x0gC88C6kL8MlZiUCgYEA7PjI
QEre/H8+aUSElT+gZno1Ha1U3UcNvSUxEgeneKFlVi9h+ZTHM2veSerfVHKrX0G1
dZnfCt7Mhvx0TqQewkBiuSeDcxETXN6CYb4iZTYJgYXDLi0qvYDw6/awlckV3cXE
TaSVmLeF55zlTMTJfsoM5YRUZ83oBwXCbkxscqMCgYAvtAzXbBHI1/aOulbRpqrL
IOzF3008S14jmk13Jl+0ab/HVbMtnAM8zz6tSAeS5yh0QeEoKR7YaSxW9zdqlMZF
NBAbUuFvrnTSeN8mA3ctIaVmjiXrfKllpWN6/EfpClirtAGbcITzdGlXFDUyjWbP
uKfp3nzENCqyZ7ZdLIZtDQKBgQDJzdejQN+Cwc3hkbMi8stjWeFQA6NIydC+aiTO
yOvqw+9rpPBXvkah2NO1uSo1XW3psiiZHM+gDzq4HdfifMug+3nXWfoMjNcjeG4q
VOQvswQHZGViNp62QU9qc2vQMy3G7juNL4MiSe/j3W48oT1DF0hCUR4cRHK7QEFi
8vxL5wKBgQChsBZU40uBS7TEFqh4wFDaPp03FHHXG4nqwU0wl7qXPkB+ZY48O/v7
SbijXjRi0aH47HnPxdtL/vhWdHpF+zy7BkLbOIi8acOeTPAbsvIBw5vCHO2v2uWS
AzmbC8L/v8atPXUXdectm8dvvhTlzMNpyFz2x8NIQaDuQG5oyiPDuA==
-----END RSA PRIVATE KEY-----
📄 假证书公钥(PEM)
-----BEGIN CERTIFICATE-----
MIIDojCCAoqgAwIBAgIIcOBvnK1szKkwDQYJKoZIhvcNAQELBQAwejELMAkGA1UE
BhMCQ04xFzAVBgNVBAoTDktleU1hbmFnZXIub3JnMTEwLwYDVQQLEyhLZXlNYW5h
Z2VyIFRlc3QgUm9vdCAtIEZvciBUZXN0IFVzZSBPbmx5MR8wHQYDVQQDExZLZXlN
YW5hZ2VyIFRlc3QgUlNBIENBMCAXDTI2MTAxOTA0NTUzOVoYDzIxMjUxMDE5MDQ1
NTM5WjAeMQswCQYDVQQGEwJDTjEPMA0GA1UEAxMGaXAuY29tMIIBIjANBgkqhkiG
9w0BAQEFAAOCAQ8AMIIBCgKCAQEAy/yH1zwtPGEwpQxLAFw4BgsErg7WjPP92JMz
f2QhqOUhDVVslyJibw2p3R/DNPXETYsYX+MZUdGAOYgKDdUHlTCyIHy0Mi07mkfS
d5VXoZp/B00VYU8b4Qiz8NrTRpDri7qe1FGvyF1Log2wqT+J2xIMgDeKdTKmwYQr
gRkoCc5W2u2BFOdRPt4fbQpuXwZXil+brZ76xWtwdeM4d/mQflPeWKFGwc08Dx5T
c2Fl42xj/8e71ODRojwPUhm3tEvJp+3L+fYZtPlf7wX26yBEwW9BNz2oKLlw4w75
UAUMjozRZCCHDH+QUonm8DhRzt5Xsh5E6n1cjiNYGCtP++iDjwIDAQABo4GFMIGC
MA4GA1UdDwEB/wQEAwIFoDAdBgNVHSUEFjAUBggrBgEFBQcDAQYIKwYBBQUHAwIw
HQYDVR0OBBYEFExTKYP6sZx5xiIxL0qXpGp+fmghMB8GA1UdIwQYMBaAFG9wbJGj
QME4r6ZmYYG1/I5TqSOpMBEGA1UdEQQKMAiCBmlwLmNvbTANBgkqhkiG9w0BAQsF
AAOCAQEAsjKH7RaobgpT1Us3BaRh0D3OC2Y22FReDeO69i2bssI1GzdVmkAHHx2C
vIn6NVR8O7aETqDo6o+//JAQEyLqEg0aAmgUhmzJSceGcSf7CUQK+RWDHdqWAVwG
Z/A+yCfXyIqEAsJJBLabZTFqL7vEXqOC5RB7wMBWpSduXELHj/yS/DqwubV5Tx1O
nuFcUqxNAOYb42xSF0wFXxAusZafWx68JFTH/0kyAXc3Dk1WE7+D8C/hgcWHYBve
Cjv+mYGqvdYa48x0c29kPSIl86h72TipRrd0J+r9+6AHUwLRNWITKg9vE4wUW7t7
1OtQRkmTLIZ/nhCzE4sVoruST3ikOA==
-----END CERTIFICATE-----
-----BEGIN CERTIFICATE-----
MIID2jCCAsKgAwIBAgIIE8VS3h5+rNEwDQYJKoZIhvcNAQELBQAwezELMAkGA1UE
BhMCQ04xFzAVBgNVBAoTDktleU1hbmFnZXIub3JnMTEwLwYDVQQLEyhLZXlNYW5h
Z2VyIFRlc3QgUm9vdCAtIEZvciBUZXN0IFVzZSBPbmx5MSAwHgYDVQQDExdLZXlN
YW5hZ2VyIFRlc3QgUm9vdCBDQTAeFw0yNjEwMTkwNDU1MzdaFw0zNjEwMTkwNDU1
MzdaMHoxCzAJBgNVBAYTAkNOMRcwFQYDVQQKEw5LZXlNYW5hZ2VyLm9yZzExMC8G
A1UECxMoS2V5TWFuYWdlciBUZXN0IFJvb3QgLSBGb3IgVGVzdCBVc2UgT25seTEf
MB0GA1UEAxMWS2V5TWFuYWdlciBUZXN0IFJTQSBDQTCCASIwDQYJKoZIhvcNAQEB
BQADggEPADCCAQoCggEBAObieosY44iKrDXbmRgKL5xUuX3K4So+s/H/0h0baRXu
HWDgelzmgk+Z7mx6ctJ+8wE5YfbsTZY1wMbNZNjOrFfDiKRH4ML2kmaywKz3Aht3
NDx6u5zCX35Nt+K8K7EyvGqU+PxSBxfkec0S0HfMUOJobQGx+5ovMjnCVqrxYquA
vT2rW4XbopyiXXH7iTKcWBjiRDEeitgtlQfwXzfI3fNcRjqrn3nGy1RnHqLBENIV
5SRZZJxQIP1I9so2tV5lOa8d2wWryvTIXLu5cw76u1sbZtTlljQQ3cOvpgb5j0Hs
2XQj5lKavCrcPRsgWvQ4ftxBqLTGBfzY3H52NyrYHuECAwEAAaNjMGEwDgYDVR0P
AQH/BAQDAgGGMA8GA1UdEwEB/wQFMAMBAf8wHQYDVR0OBBYEFG9wbJGjQME4r6Zm
YYG1/I5TqSOpMB8GA1UdIwQYMBaAFIgM33In1/e87g+H+5Ft4RO+lZaBMA0GCSqG
SIb3DQEBCwUAA4IBAQAP1y0w9z9DWjMNvLrzDWLBzL90JvEYrTa8mrRLszSRbzmJ
8nBO6VApQnt8nCzRKWcl4uacuA5bR+54KTdgLHwupPnN6Ff+5KsOzedtIoNBZjB+
M9ZaWhP6cpY80XrqegAZgq6mu7jmyUKFSMlgvo1tech5kzt5LbxFqgrOORhH8Yl4
t+2T1mj1w6JDQYdPV3RyuAhIQKa/K8t9Cb0aKv+86Z1GGv5/zaIbDyyEnobsFMDx
HmPbIvGdwwjlfGQG/PH6S1DvJsJX6nG0AZK922VCbyYY5jzLwENsaoxnp1DPfQii
v80sxnv8U6l9PPu0W9IDkHiWzxj+VbjS6cYo39Hq
-----END CERTIFICATE-----
粘贴完成后,点击 “保存”。宝塔会自动生成证书文件并在配置文件中添加正确的引用路径。
📸 截图示意:SSL设置界面,选择“当前证书 -[未部署SSL]”,粘贴KEY和PEM
4. 修改 ip.com 的配置文件,添加 return 444;
让所有直接IP访问直接被拒绝,不返回任何内容。
- 在网站列表中,点击
ip.com右侧的 “设置”。 - 切换到 “配置文件” 选项卡。
- 在
server { ... }块中,找到ssl_certificate和ssl_certificate_key(这是上一步宝塔自动生成的)。 - 在 证书配置的下一行(建议放在最后),添加:
return 444;
- 确保整个配置类似这样(注意顺序):
server {
    listen 80 default_server;
    listen 443 ssl default_server;
    listen 443 quic default_server;
    http2 on;
    http3 on;
    server_name ip.com;

    # 宝塔自动生成的证书路径
    ssl_certificate /www/server/panel/vhost/cert/ip.com/fullchain.pem;
    ssl_certificate_key /www/server/panel/vhost/cert/ip.com/privkey.pem;

    # 最后执行:直接断开连接,不返回任何内容
    return 444;
}
⚠️ 注意 证书路径必须放在 return 前面(虽然顺序不影响技术,但这是规范写法,避免误解)。
- 点击 “保存”。
- 点击宝塔右上角的 “重启 Nginx” 使配置生效。
💡 为什么 return 444 要放在证书后面?
尽管Nginx不强制顺序,但放在后面逻辑更清晰:先定义监听、域名、证书,再定义处理动作。而且SSL握手在return之前,所以无论放哪,证书都会先被加载。
⚠️ 千万不要为 ip.com 开启“强制HTTPS”
为什么?
- 开启强制HTTPS后,访问
http://你的IP会返回一个 301重定向 到https://你的IP。这个重定向动作会向扫描器暴露“这个IP后面有Web服务”,违背了隐藏的初衷。 - 我们的目标是让所有直接IP访问都 石沉大海、无任何响应。
return 444;已经完美实现了这一点,不需要多此一举的重定向。 - 如果你不小心开启了,请立即关闭(在站点设置 → SSL → 强制HTTPS 开关处关闭)。
✅ 正确的做法:保持 ip.com 的强制HTTPS处于 关闭 状态。
✅ 验证效果
完成以上步骤后,用以下方法测试:
- 访问
http://你的服务器IP→ 浏览器显示 “连接被重置” 或 “无法访问此网站”,无任何页面返回。 - 访问
https://你的服务器IP→ 同样显示 “连接被重置”,但如果你查看证书信息(在浏览器地址栏点击锁图标),会看到证书是ip.com,有效期至 2099年,而不是你的真实业务域名。 - 正常访问你的真实域名(通过CDN) → 一切正常,不受影响。
✅ 如果以上测试符合预期,说明源站IP已经被成功隐藏,扫描器拿到的只有假证书和空白响应!
⚠️ 重要注意事项
❗ 历史记录无法清除
如果你的IP 之前 已经被 Censys、Shodan 等扫描器记录过,即使你现在完成了配置,这些平台的 历史缓存依然存在。唯一解决方法是 更换公网IP(联系服务器商更换)。
⚙️ CDN回源Host设置
确保你的CDN回源配置中 回源HOST 设置为你的 真实业务域名,而不是 ip.com。否则正常访客可能会被指向假站点。在宝塔中,一般默认会传递 $host,无需额外修改。
🔁 关于QUIC/HTTP3
配置中包含了 listen 443 quic 和 http3 on,这些对隐藏没有负面影响。QUIC握手同样需要证书,宝塔会自动将SSL证书绑定到QUIC端口,扫描器看到的依然是假证书。
📚 常见问题
- Q:假网站
ip.com需要真的绑定到公网DNS吗?
A:完全不需要。它只会在服务器本地作为默认站点生效,不需要在DNS解析中设置。 - Q:我可以用其他假域名吗?
A:当然可以,只要与证书中的域名一致即可。本教程使用ip.com和配套假证书,你也可以自己生成。 - Q:如果我的真实网站也用了
ip.com怎么办?
A:这不可能,因为ip.com是假域名,你的真实业务域名肯定不是这个,所以不会冲突。 - Q:宝塔面板版本不同,找不到“设置默认站点”按钮?
A:可以在“网站”页面顶部找“设置默认站点”按钮;如果实在找不到,可以在ip.com的配置文件中手动为listen添加default_server参数(如listen 80 default_server;),效果相同。
🎯 教程结束 · 你的源站IP已经安全了!
如有疑问,欢迎在评论区交流